Banco de preguntas CCNA Cybersecurity 200-201


Banco de preguntas CCNA Cybersecurity 200-201 actualizado 12 de octubre 2026

Si ya estudiaste para tu examen de certificación y crees que dominas todos los temas, solo te queda practicar y practicar. Ponemos a tu disposición el banco de preguntas oficial. Respondiendo a estas preguntas, ten la certeza que conseguirás la certificación. Este banco de preguntas se actualiza de manera periódica.

NOTA: Accede a este contenido a través de la compra de la membresía anual, o a través de una membresía mensual de 30 USD.


474 preguntas
Soporte incluido para cualquier duda que tengas


Preguntas

1. Refer to the exhibit. What is occurring?
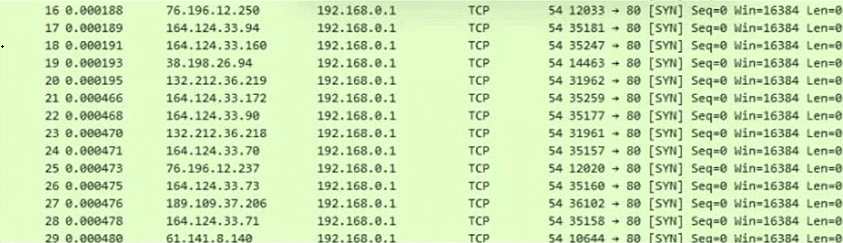


A. ARP spoofing attack
B. man-in-the-middle attack
C. brute-force attack
D. denial-of-service attack


2. The SOC team detected an ongoing port scan. After investigation, the team concluded that the scan was targeting the company servers. According to the Cyber Kill Chain model, which step must be assigned to this type of event?


A. delivery
B. exploitation
C. reconnaissance
D. actions on objectives


3. Which type of data is used to monitor and detect anomalies within the organization’s network?


A. statistical
B. metadata
C. transaction
D. alert


4. Which statement describes threat hunting?


A. It is an activity by an entity to deliberately bring down critical internal servers.
B. It includes any activity that might go after competitors and adversaries to infiltrate their systems.
C. It is a vulnerability assessment conducted by cyber professionals.
D. It is a prevention activity to detect signs of intrusion, compromise, data theft, abnormalities, or malicious activity.


5. According to NIST, at which step of the incident response process should an organization apply lessons learned from practice?


A. preparation
B. detection and analysis
C. containment
D. post-incident activity


6. Which type of attack involves executing arbitrary commands on the operating system to escalate privileges?


A. Apache log
B. cross-site scripting
C. command injection
D. SQL injection


7. What describes the usage of a rootkit in endpoint-based attacks?


A. remote code execution that causes a denial-of-service on the system
B. exploit that can be used to perform remote code execution
C. set of vulnerabilities used by an attacker to disable root access on the system
D. set of tools used by an attacker to maintain control of a compromised system while avoiding detection


logo
SI QUIERES DISFRUTAR DE ESTE CONTENIDO, TE INVITAMOS A QUE TE SUSCRIBAS.
30 dólares/mes

NUESTROS CURSOS › Foros › Consultas examen de certificación CCNA Cybersecurity 200-201

Viendo 8 entradas - de la 1 a la 8 (de un total de 8)
  • Autor
    Entradas
  • #47148
    AdminNG
    Superadministrador
    #48167
    AlvaroM
    Superadministrador

    Estamos atentos a cualquier observación que pueda existir en el banco de preguntas.

    Saludos! =)

    #50003

    Excelente tarde equipo de Networkgeeks.

    Tengo una observación en la pregunta 290, al parecer la respuesta es la opción C ya que el payload «OR ‘1’=’1» es el ejemplo clásico de SQL Injection, sin mas estoy atento a dudas o comentarios.

    Excelente tarde 🙂

    #50046
    AlvaroM
    Superadministrador

    Buenos días Roberto!

    Muchas gracias por la observación, efectivamente es la opción C, ya la hemos corregido.

    Saludos! =)

    #56201
    MarkGP71
    Participante

    Buenas tardes, tengo duda en algunas preguntas, ¿podrían explicarme si son correctas o incorrectas por favor?

    -217: Dice que ya ocurrieron ciertas cosas, es decir, eso ya se dedectó, ahora quedaría como siguiente fase el analizar cúando, qué y por qué, entonces sería A para proceder a analizar no?

    -234: Dice en que fase se encuentra el identificar los hosts afectados, eso se hace dentro de la fase de deteccción y análisis, no dentro de contención, erradicación y recuperación ya que en esa fase surge la pregunta de que voy a contener, que voy a erradicar y que voy a recuperar, entonces sería A donde se identifica justamente eso no?

    -259: Dice que protocolo de aplicación se ve, en la captura se observa que se comunica con el puerto 443 osea HTTPS, por lo que en el protocolo de aplicación sería TLS, la respuesta sería C no?

    -386: Dice cual es el threat agent en esa situación, threat agent es lo mismo que threat actor, entonces la respuesta sería para responder quién hizó el ataque,entonces la respuesta sería D no?

    Agradecería demasiado me puedan compartir su punto de vista ya que me ayudaría bastante en continuar mis estudios. Saludos y buen trabajo!.

    #56203
    AlvaroM
    Superadministrador

    Hola Mark!

    Respecto a la 217, es confusa la verdad… puedes verlo de 2 lados, un lado es que sea la opción C (detección), esto porque el ingeniero todavía NO ha podido determinar que esto sea un problema, (no sabe cuándo ni cómo) no sabe si se trata de un incidente real para pasar al lado del análisis. Y me baso en esta parte del documento de NIST: https://nvlpubs.nist.gov/nistpubs/specialpublications/nist.sp.800-61r2.pdf:

    When the team believes that an incident has occurred, the team should rapidly perform an initial analysis to determine the incident’s scope, such as which networks, systems, or applications are affected; who or what originated the incident; and how the incident is occurring (e.g., what tools or attack methods are being used, what vulnerabilities are being exploited)

    Esa primera parte de «cuando el equipo cree que un incidente ha ocurrido…» me lleva a pensar que en esta situación aún no saben si un incidente realmente está en desarrollo, y por lo tanto deben seguir «detectando» indicios para recién saber qué cosa analizar.

    Y bueno la otra opción que parece más lógica a primera vista, es la A. Como mencionas al parecer se ha detectado «algo», y ahora vamos a analizarlo.

    La verdad yo me sigo inclinando por la C debido a que no saben realmente que se trate de un incidente. Pero al final esta la dejo a tu criterio, ya que no descartaría al 100% cualquiera de las opciones.

    Respecto a la 234, como mencionamos en la clase, es en la fase de Contención, erradicación y recuperación que se identifican a todos los host que fueron afectados por un incidente. En la fase previa simplemente identificas el incidente, pero no sabes realmente cuantos hosts tienen el mismo problema. Puedes validarlo en el documento oficial de NIST: https://nvlpubs.nist.gov/nistpubs/specialpublications/nist.sp.800-61r2.pdf

    Saludos! =)

    • Esta respuesta fue modificada hace 1 semana, 4 días por AlvaroM.
    #56311
    AlvaroM
    Superadministrador

    Hola Mark!

    Respecto a la 259, en realidad el protocolo de aplicación sigue siendo HTTP, simplemente se lo esta protegiendo con TLS. Y respecto a la 386, threat agent es el método utilizado para un ataque. Te dejo el link de NIST: https://csrc.nist.rip/glossary/term/threat_agent_source

    Saludos!

    #56399
    MarkGP71
    Participante

    Buenos días, en la pregunta sobre el payload «OR ‘1’=’1» es el ejemplo clásico de SQL Injection, al seleccionar la opción C, me la sigue marcando como mala en la prueba real con tiempo.

    Saludos.

Viendo 8 entradas - de la 1 a la 8 (de un total de 8)
  • Debes estar registrado para responder a este debate.